Analiza ryzyka i DPIA w małej przychodni: jak to zrobić bez działu compliance
Stan prawny na dzień 6 października 2026 r.
W planie kontroli sektorowych na 2026 r. UODO uwzględnił podmioty lecznicze, przede wszystkim pod kątem monitoringu wizyjnego, zwłaszcza w placówkach dla dzieci. Gdy kontrolerzy sprawdzają kamery, szybko pada pytanie, czy placówka potrafi wykazać, że rzetelnie oceniła ryzyko i dobrała do niego zabezpieczenia. Mała przychodnia nie ma działu compliance, a RODO wymaga od niej tego samego co od wielkiego szpitala: logicznego śladu, który prowadzi od procesu przez ryzyko do konkretnego zabezpieczenia. W tym poradniku wyjaśniam, jak przeprowadzić analizę ryzyka własnymi siłami i jak rozstrzygnąć, czy w placówce potrzebna jest DPIA.
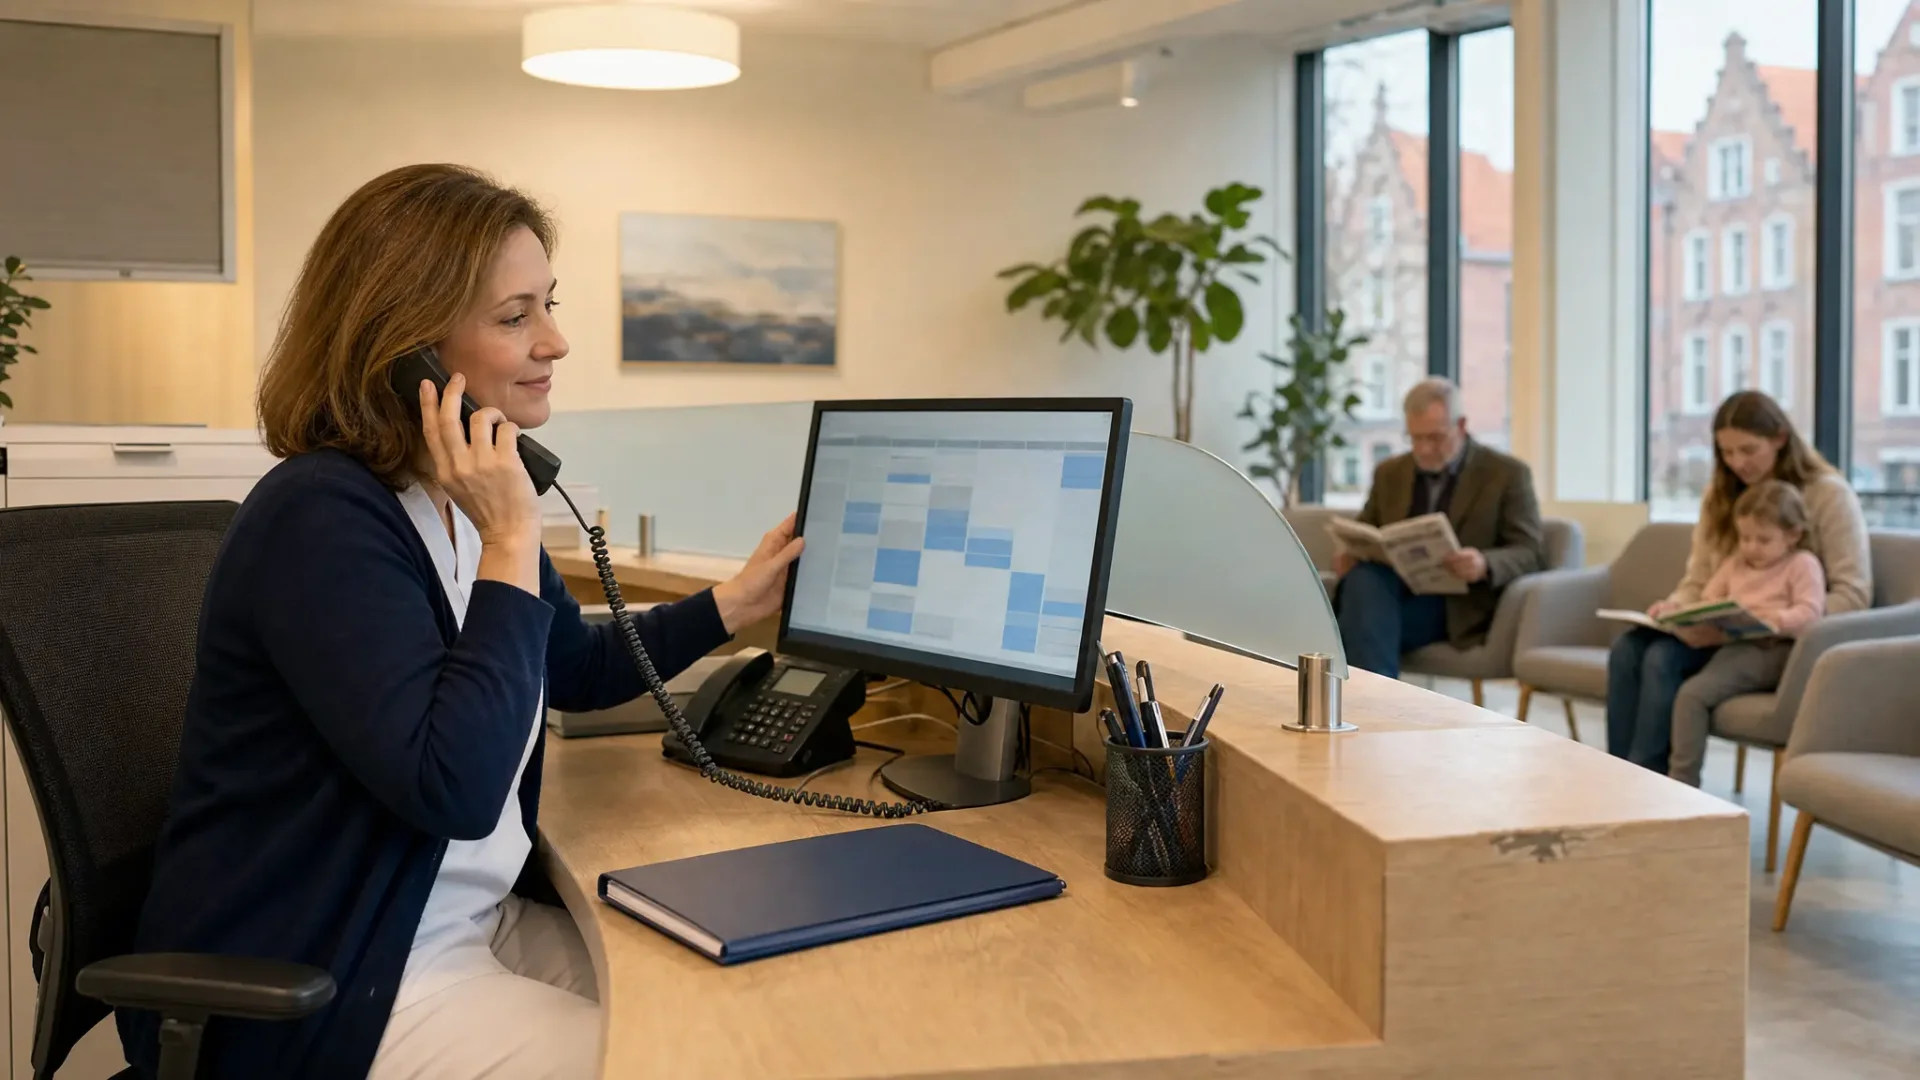
Wtorek rano, przychodnia z trzema gabinetami. Rejestratorka potwierdza przez telefon wizytę u dermatologa, a pacjent w poczekalni bez trudu słyszy nazwisko i godzinę. Monitor przy okienku wyświetla grafik dnia. System wysyła SMS-y z przypomnieniami, a lekarka loguje się do dokumentacji z domu, by przed teleporadą przejrzeć wyniki. Nikt w placówce nie dostrzega w tym problemu z ochroną danych. Tymczasem każda z tych czynności to osobny kanał przepływu informacji o zdrowiu – i każdą powinna objąć analiza ryzyka.
Dlaczego UODO pyta przychodnie o analizę ryzyka?
UODO nie zapowiedział wprawdzie, że w każdej przychodni skontroluje samą analizę ryzyka. W planie na 2026 r. wskazał przede wszystkim monitoring wizyjny. Ta różnica ma jednak mniejsze znaczenie, niż mogłoby się wydawać. Kontrola kamer natychmiast rodzi pytania: czy placówka potrafi wykazać, że oceniła ryzyko, czy monitoring jest niezbędny i czy zabezpieczenia odpowiadają zagrożeniom? Bez rzetelnej analizy ryzyka nie da się na nie odpowiedzieć.
Podstawą jest zasada rozliczalności wynikająca z art. 5 ust. 2 RODO. Administrator odpowiada za przestrzeganie zasad przetwarzania danych i musi być w stanie to wykazać. Administratorem jest przychodnia, więc obowiązek ten spoczywa bezpośrednio na jej właścicielu lub kierowniku. Brak działu compliance niczego nie zmienia – RODO nie uzależnia wymogów prawnych od struktury organizacyjnej placówki.
Trybunał Sprawiedliwości UE w wyroku z 14 grudnia 2023 r. w sprawie C-340/21 wyjaśnił, że RODO ustanawia system zarządzania ryzykiem i nie wymaga wyeliminowania każdego możliwego naruszenia. Sam wyciek danych nie przesądza więc automatycznie o tym, że zabezpieczenia były nieodpowiednie. Ciężar udowodnienia, że wdrożone środki były adekwatne, spoczywa jednak na administratorze. Choć wyrok dotyczył bułgarskiej agencji skarbowej, płynący z niego wniosek ma bezpośrednie znaczenie dla przychodni: placówki nie obroni sam segregator z napisem „Polityka bezpieczeństwa”. Obroni ją dowód, że rzeczywiście rozpoznała ryzyko i dobrała do niego działające środki.
Czym analiza ryzyka różni się od DPIA?
Właściciele placówek często mylą te pojęcia, choć chodzi o dwa odrębne obowiązki. Analiza ryzyka to stały proces zarządczy, który obejmuje wszystkie operacje przetwarzania danych w placówce. Wynika z art. 32 ust. 1 RODO: administrator dobiera środki techniczne i organizacyjne odpowiadające ryzyku o różnym prawdopodobieństwie i wadze, uwzględniając stan wiedzy technicznej, koszt wdrożenia oraz charakter, zakres, kontekst i cele przetwarzania. Przepis wymienia przykładowo szyfrowanie i pseudonimizację, zapewnienie poufności, integralności i dostępności systemów, zdolność szybkiego przywrócenia dostępu do danych po awarii oraz regularne testowanie skuteczności zabezpieczeń.
DPIA, czyli ocena skutków dla ochrony danych z art. 35 RODO, to pogłębiona analiza jednego procesu albo zbioru podobnych operacji. Przychodnia przeprowadza ją przed uruchomieniem przetwarzania, które może powodować wysokie ryzyko naruszenia praw i wolności pacjentów. Zgodnie z art. 35 ust. 7 RODO ocena zawiera co najmniej opis planowanych operacji i ich celów, ocenę ich niezbędności i proporcjonalności, analizę ryzyka oraz środki zaplanowane w celu zaradzenia temu ryzyku.
| Analiza ryzyka | DPIA | |
|---|---|---|
| Zakres | Każdy proces przetwarzania w placówce | Proces, który może powodować wysokie ryzyko |
| Cel | Dobrać zabezpieczenia adekwatne do ryzyka | Ocenić, czy proces można bezpiecznie i legalnie uruchomić |
| Moment | Stale, z aktualizacją przy zmianach | Przed rozpoczęciem przetwarzania |
| Efekt | Plan środków i dowód rozliczalności | Opis procesu, ocena niezbędności, ryzyka, zabezpieczeń i ryzyka szczątkowego |
Kiedy DPIA w małej przychodni jest obowiązkowa?
Przychodnia nie musi sporządzać DPIA dla całej bieżącej działalności tylko dlatego, że przetwarza dane o zdrowiu. Obowiązek ten dotyczy konkretnego procesu, który z dużym prawdopodobieństwem może powodować wysokie ryzyko. W art. 35 ust. 3 RODO wymieniono przykłady takich sytuacji – m.in. przetwarzanie na dużą skalę szczególnych kategorii danych (do których należą informacje medyczne) oraz systematyczne monitorowanie miejsc dostępnych publicznie na dużą skalę. Katalog ten ma charakter otwarty.
UODO przyjmuje praktyczną regułę: jeśli proces spełnia co najmniej dwa kryteria wysokiego ryzyka, co do zasady wymaga przeprowadzenia DPIA. Wśród kryteriów organ wskazuje m.in. dane wrażliwe, wykorzystanie nowych technologii, łączenie zbiorów danych oraz zależność osoby od usługodawcy. W placówce medycznej dwa z nich – dane o zdrowiu i zależność pacjenta – występują niemal zawsze. Dlatego sama liczba spełnionych kryteriów nie rozstrzyga sprawy: decyduje specyfika konkretnego procesu, a nie sama etykieta „działalność lecznicza”. Rutynowe prowadzenie dokumentacji w sprawdzonym systemie EDM przychodnia z reguły obroni uzasadnieniem, że ryzyko nie jest wysokie. Przy wdrażaniu nowego narzędzia, nowej technologii lub łączeniu baz danych obrona takiego stanowiska staje się jednak znacznie trudniejsza.
W małej placówce szczególnej uwagi wymagają:
nowy system telemedyczny połączony z EDM i zdalnym dostępem personelu,
narzędzia AI wspierające kwalifikację, priorytetyzację lub diagnozę pacjentów,
technologie biometryczne stosowane do kontroli dostępu,
monitoring wizyjny z funkcjami analitycznymi lub rozpoznawaniem cech,
łączenie danych medycznych z informacjami z innych źródeł,
portale pacjenta lub aplikacje mobilne z nowymi funkcjonalnościami.
Nawet jeśli z oceny wynika, że DPIA nie jest wymagana, warto zostawić po tym pisemny ślad: odnotować, jakie kryteria placówka zbadała i dlaczego uznała, że wysokie ryzyko nie zachodzi. UODO podkreśla, że przed planowanym przetwarzaniem administrator powinien co do zasady przeprowadzić wstępną ocenę ryzyka. Jednostronicowa notatka z rzeczowym uzasadnieniem ma podczas kontroli znacznie większą wartość niż gruby segregator z gotowymi, niedopasowanymi szablonami.
Krok 1. Jak zinwentaryzować procesy i dane?
Prace należy zacząć od analizy procesów, a nie od tworzenia dokumentów. Warto osobno opisać rejestrację stacjonarną i telefoniczną, e-rejestrację, prowadzenie dokumentacji w EDM, teleporady, powiadomienia SMS, płatności, obsługę poczty elektronicznej, monitoring, kopie zapasowe oraz serwis systemu. Przy każdym procesie trzeba określić, jakie dane obejmuje, kto ma do nich dostęp, w jakim systemie są przetwarzane, jacy dostawcy zewnętrzni biorą w tym udział i jak długo dane będą przechowywane.
Przykład dla przypomnień SMS: numer telefonu, imię, data i godzina wizyty. Dostęp ma wyłącznie rejestracja. Wiadomości wysyła moduł EDM za pośrednictwem bramki SMS zewnętrznego dostawcy, który przetwarza dane w imieniu przychodni. Dostawca przechowuje treść wiadomości w logach przez okres określony w umowie powierzenia. Taki opis zajmuje kilka zdań, a od razu uwidacznia, gdzie mogą wystąpić realne zagrożenia.
Mała placówka nie jest przy tym zwolniona z prowadzenia rejestru czynności przetwarzania. Zgodnie z art. 30 ust. 5 RODO z obowiązku tego zwolniono wprawdzie podmioty zatrudniające mniej niż 250 osób, ale wyłączenie to nie dotyczy sytuacji, w których przetwarzanie nie ma charakteru sporadycznego lub obejmuje szczególne kategorie danych. Przychodnia spełnia oba te warunki. Inwentaryzację procesów i rejestr czynności można z powodzeniem połączyć – pod warunkiem że w rejestrze znajdą się także powiadomienia SMS, teleporady, konta serwisowe i kopie zapasowe. Tych pozycji w szablonach najczęściej brakuje.
Krok 2. Jak ocenić zagrożenia, żeby nie skończyło się na formularzu?
We wspomnianym wyroku TSUE opisał ocenę w dwóch etapach. Najpierw administrator identyfikuje ryzyko wynikające z przetwarzania oraz jego potencjalne skutki dla osób, uwzględniając prawdopodobieństwo wystąpienia i wagę naruszenia. Następnie ocenia, czy wdrożone środki zabezpieczające odpowiadają temu ryzyku. Taki schemat świetnie sprawdza się w przychodni – pod warunkiem że zagrożenia opisujemy jako konkretne scenariusze zdarzeń, a nie ogólne hasła.
Ogólnikowy wpis w stylu „wyciek danych” lub „atak hakerski” niczego nie wyjaśnia. Prawidłowo sformułowany scenariusz brzmi konkretnie: pacjent w poczekalni słyszy rozmowę rejestratorki o wynikach innej osoby; SMS trafia na numer, który pacjent zmienił pół roku wcześniej; ktoś przejmuje konto lekarza w EDM, bo to samo hasło wyciekło z innego serwisu internetowego; po awarii serwera placówka przez dwa dni nie ma dostępu do historii leczenia; pracownik rejestracji widzi pełną dokumentację medyczną, choć do pracy wystarcza mu sam grafik wizyt; wypis trafia do rąk niewłaściwego pacjenta; laptop ze zgraną kopią danych zostaje skradziony z samochodu.
Każdemu scenariuszowi warto przypisać prawdopodobieństwo i wagę w prostej skali, np. od 1 do 3. Skutki należy oceniać z perspektywy pacjenta, a nie wygody przychodni. Ujawnienie samej godziny wizyty u internisty niesie zupełnie inne konsekwencje niż ujawnienie faktu leczenia w poradni zdrowia psychicznego. Iloczyn obu ocen wyraźnie wskaże, którymi zagrożeniami trzeba zająć się w pierwszej kolejności.
Krok 3. Jakie zabezpieczenia wynikają z oceny ryzyka?
Każde zabezpieczenie powinno bezpośrednio odpowiadać na nazwane zagrożenie. Jeśli w dokumentacji figuruje środek, którego nie da się powiązać z żadnym konkretnym scenariuszem, najpewniej trafił tam przypadkowo z gotowego wzoru.
W przypadku systemu EDM kluczowe są: imienne konta użytkowników, przejrzyście zdefiniowane role i zakresy uprawnień, uwierzytelnianie dwuskładnikowe przy dostępie zdalnym, rejestrowanie dostępu do dokumentacji oraz procedura natychmiastowego odbierania uprawnień byłym pracownikom. Wspólne hasło dla całej rejestracji przekreśla te zabezpieczenia: placówka nie wykaże wówczas, kto faktycznie przeglądał kartotekę danego pacjenta. Do tego dochodzą regularne kopie zapasowe i testy ich odtwarzania. Wiele placówek sprawdza jedynie, czy kopia została utworzona, ale nigdy nie próbuje odtworzyć z niej bazy EDM. Tymczasem art. 32 ust. 1 RODO wprost wymaga zdolności do szybkiego przywrócenia dostępu do danych oraz regularnego testowania skuteczności zabezpieczeń.
W strefie rejestracji zabezpieczenia mają głównie charakter organizacyjny: weryfikacja tożsamości pacjenta przed podaniem jakichkolwiek informacji, ustawienie monitorów tak, by osoby postronne nie widziały ekranów, prowadzenie rozmów o stanie zdrowia poza zasięgiem słuchu innych pacjentów oraz zasada czystego biurka. Przy powiadomieniach SMS decyduje zasada minimalizacji danych: treść powinna ograniczać się do terminu i adresu, bez wskazywania nazwiska lekarza, specjalizacji czy diagnozy. Warto też wdrożyć procedurę weryfikacji numeru telefonu podczas każdej wizyty.
Osobny obszar stanowią relacje z dostawcami. Umowa powierzenia z dostawcą EDM, platformy telemedycznej czy bramki SMS musi precyzować tryb wsparcia przy incydencie, zasady korzystania z podwykonawców, procedurę tworzenia kopii zapasowych oraz prawo przychodni do przeprowadzenia audytu. Sama umowa nie zastępuje jednak nadzoru nad podmiotem przetwarzającym – wyznacza jedynie ramy, w których ten nadzór powinien się odbywać.
Dokumentacja pacjentów w narzędziach AI
Wdrożenie AI w przychodni często zaczyna się od tego, że ktoś wkleja fragment dokumentacji do narzędzia, którego regulaminu i lokalizacji przetwarzania nikt nie sprawdził. Nie każda automatyzacja uruchamia obowiązki z AI Act, ale każda zmiana sposobu przetwarzania danych pacjentów wymaga sprawdzenia ryzyka na gruncie RODO, a narzędzie do transkrypcji lub analizy dokumentacji często spełnia kryteria DPIA.
Krok 4. Kiedy aktualizować analizę ryzyka i DPIA?
Analizę ryzyka należy aktualizować przy każdej istotnej zmianie, a nie raz w roku z samego przyzwyczajenia. Sygnałem do ponownego przeglądu są m.in.: zmiana dostawcy EDM, uruchomienie portalu pacjenta, nagrywanie rozmów telefonicznych, nowy model świadczenia teleporad, wdrożenie narzędzi AI do transkrypcji lub analizy dokumentacji, migracja systemów do chmury, integracja oprogramowania, poszerzenie zakresu zbieranych danych oraz każdy zaistniały incydent. Weryfikacja po incydencie bywa najcenniejsza, ponieważ bezlitośnie obnaża scenariusze, które placówka wcześniej zbagatelizowała.
W przypadku DPIA obowiązek ten wynika wprost z art. 35 ust. 11 RODO: administrator dokonuje przeglądu w razie potrzeby, a przynajmniej wtedy, gdy zmienia się ryzyko związane z operacjami przetwarzania. Z każdego przeglądu warto sporządzić krótką notatkę z datą, przyczyną weryfikacji i wnioskami – nawet jeśli konkluzja brzmi „bez zmian”. To namacalny dowód, że zarządzanie bezpieczeństwem w placówce jest procesem ciągłym, a nie jednorazowym zabiegiem formalnym.
Jakie dokumenty przygotować na kontrolę UODO?
Podczas kontroli najważniejsze jest to, czy z dokumentów da się jednoznacznie odtworzyć spójny tok rozumowania: proces, ryzyko, decyzja, zabezpieczenie i dowód wdrożenia. Pojedyncze formularze pozbawione tych powiązań nie zapewnią placówce bezpieczeństwa prawnego.
Dokumentacja, którą przychodnia powinna móc pokazać od ręki
-
1
Mapa procesów i rejestr czynności przetwarzania
Obejmuje rejestrację, EDM, teleporady, SMS-y, monitoring, kopie zapasowe i serwis systemu.
-
2
Analiza ryzyka ze scenariuszami
Konkretne zagrożenia z oceną prawdopodobieństwa i wagi dla pacjenta.
-
3
Decyzja o DPIA z uzasadnieniem
Także wtedy, gdy placówka uznała, że DPIA nie jest wymagana.
-
4
DPIA dla procesów wysokiego ryzyka
Na przykład dla telemedycyny, monitoringu albo narzędzia AI.
-
5
Dowody wdrożenia zabezpieczeń
Lista uprawnień w EDM, logi dostępu, raport z testu odtworzenia kopii, potwierdzenia szkoleń.
-
6
Umowy powierzenia z dostawcami
Z zapisami o incydentach, podwykonawcach, kopiach zapasowych i audycie.
-
7
Ślad aktualizacji
Daty przeglądów, powody zmian i wnioski.
Czy dostawca systemu albo IOD może zrobić DPIA za przychodnię?
Wokół DPIA w małych placówkach medycznych narosło kilka mitów, które warto skonfrontować z przepisami.
Pierwszy: „mała skala działalności wyłącza konieczność DPIA”. Nie wyłącza. Mniejsza skala może obniżać ogólny poziom ryzyka, ale sama w sobie nie zwalnia z obowiązku. Wdrożenie nowej technologii w połączeniu z przetwarzaniem danych medycznych i zależnością pacjenta od placówki potrafi wygenerować wysokie ryzyko nawet w przychodni z dwoma gabinetami.
Drugi: „DPIA trzeba przygotować dla całej przychodni”. To nieporozumienie. DPIA dotyczy konkretnej operacji lub zbioru podobnych operacji. Standardowe prowadzenie kartoteki medycznej warto oddzielić od wdrożenia portalu pacjenta czy narzędzia AI i ocenić każdy z tych procesów osobno.
Trzeci: „dostawca systemu ma własną DPIA, więc przychodnia nie musi nic robić”. Dokumentacja dostawcy bywa bardzo pomocna, ale nie uwzględnia realiów konkretnej placówki: tego, kto ma dostęp do kont, skąd loguje się personel ani jak w praktyce wygląda harmonogram kopii zapasowych. Zgodnie z wytycznymi Grupy Roboczej Art. 29 pełna odpowiedzialność za lokalne wdrożenie i wykorzystanie narzędzia spoczywa na administratorze. Podobnie jest z zewnętrznym inspektorem ochrony danych lub doradcą prawnym: mogą oni poprowadzić analizę i udzielić wskazówek, nie przejmą jednak osobistej odpowiedzialności kierownika placówki.
Czwarty: „DPIA zablokuje wdrożenie”. Jest dokładnie odwrotnie: jej celem jest dopracowanie projektu przed startem, zgodnie z zasadą privacy by design (ochrony danych w fazie projektowania). DPIA powinna więc powstać przed zakupem i uruchomieniem systemu, a nie po pierwszym naruszeniu. Dopiero wtedy, gdy mimo zaplanowanych zabezpieczeń ryzyko pozostaje wysokie, art. 36 ust. 1 RODO nakazuje uprzednie skonsultowanie się z organem nadzorczym.
Wdrożenie analizy ryzyka i DPIA w twojej placówce
Jeżeli przychodnia nie jest w stanie w krótkim czasie przedstawić mapy procesów, oceny ryzyka, decyzji w sprawie DPIA oraz dowodów wdrożenia zabezpieczeń, problemem nie jest brak rozbudowanego działu compliance. Problemem jest brak uporządkowanego systemu zarządzania danymi.
Wspieram podmioty lecznicze w całym tym procesie: od inwentaryzacji procesów, przez analizę ryzyka i DPIA (m.in. dla telemedycyny, monitoringu wizyjnego czy narzędzi AI), po audyt i negocjacje umów z dostawcami IT. Zakres prac dopasowuję do skali działalności placówki, dbając o to, by dokumentacja odpowiadała rzeczywistym działaniom personelu, a nie pozostawała martwym pismem na półce.
Więcej informacji o mojej pracy z placówkami medycznymi znajdziesz na stronie poświęconej obsłudze podmiotów leczniczych oraz w opisie wdrożeń RODO i compliance. Jeśli chcesz omówić sytuację swojej przychodni, skontaktuj się ze mną.
Tekst ma charakter informacyjny i nie zastępuje indywidualnej porady prawnej.
Źródła
Urząd Ochrony Danych Osobowych, Plan kontroli sektorowych na 2026 r., m.in. monitoring wizyjny w podmiotach leczniczych. link
Urząd Ochrony Danych Osobowych, wskazówki dotyczące oceny skutków dla ochrony danych, w tym kryteria wysokiego ryzyka i wstępna ocena. link
Grupa Robocza Art. 29, wytyczne dotyczące oceny skutków dla ochrony danych (DPIA), w wersji udostępnionej przez UODO. link
Rozporządzenie (UE) 2016/679 (RODO), w szczególności art. 5 ust. 2, art. 30 ust. 5, art. 32, art. 35 i art. 36. link
Wyrok TSUE z 14 grudnia 2023 r. w sprawie C-340/21, VB przeciwko Natsionalna agentsia za prihodite, ocena odpowiedniości zabezpieczeń i ciężar dowodu administratora. link